শুক্রবার, ১৩ নভেম্বর ২০২৬, ২৯ কার্তিক ১৪৩৩ বঙ্গাব্দ

ভুয়া ভিডিও কলের ফাঁদে ফেলে ৪০ কোটি ডলার চুরি

ভুয়া ভিডিও কলের মাধ্যমে মানুষের পরিচয় চুরি করে ৪০ কোটি ডলারেরও বেশি মূল্যের ক্রিপ্টোকারেন্সি হাতিয়ে নিয়েছে উত্তর কোরিয়ার রাষ্ট্রীয় মদদপুষ্ট হ্যাকাররা। এমনটাই জানিয়েছে যুক্তরাষ্ট্রের আইনশৃঙ্খলা রক্ষাকারী বাহিনী। খবর বিবিসির।

মার্কিন কেন্দ্রীয় তদন্ত সংস্থা এফবিআইয়ের তথ্য অনুযায়ী, গত ১৮ মাসে ‘ফেসস্টিলার’ নামে পরিচিত এই প্রতারণার শিকার হয়েছেন ৯০০ জনেরও বেশি মানুষ।

এফবিআইয়ের সাইবার বিভাগের পরিচালক ব্রেট লেদারম্যান বলেন, ‘বড় পরিসরে ক্রিপ্টোকারেন্সি চুরির মাধ্যমে পাওয়া অর্থ উত্তর কোরিয়ার সরকার তাদের অবৈধ অস্ত্র কর্মসূচিতে ব্যবহার করে আসছে। সাম্প্রতিক বছরগুলোতে তারা এভাবে শত শত কোটি ডলারের ক্রিপ্টোকারেন্সি চুরি করেছে।’

এর মাত্র এক সপ্তাহ আগে বিশ্বের বৃহত্তম ক্রিপ্টো এক্সচেঞ্জ বাইন্যান্স জানায়, ভুয়া চাকরির সাক্ষাৎকারের ফাঁদে ফেলে হ্যাকাররা প্রতিষ্ঠানটির কাছ থেকে রেকর্ড ৬৩০ কোটি ডলারের ক্রিপ্টোকারেন্সি চুরি করেছে।

যুক্তরাষ্ট্রের আইনশৃঙ্খলা রক্ষাকারী সংস্থাগুলোর দাবি, ওই সাইবার হামলার পেছনেও উত্তর কোরিয়াসংশ্লিষ্ট হ্যাকাররা ছিল। তবে পিয়ংইয়ং এই অভিযোগ অস্বীকার করেছে।

মার্কিন এফবিআই ও বিচার বিভাগের তথ্য অনুযায়ী, ফেসস্টিলার চক্র মূলত ক্রিপ্টোকারেন্সি ও ওয়েব খাতের সঙ্গে যুক্ত ব্যক্তিদের লক্ষ্য করে হামলা চালাচ্ছে। বিশেষ করে ওপেন সোর্স সফটওয়্যার তৈরি ও রক্ষণাবেক্ষণের কাজে নিয়োজিত ব্যক্তিরা তাদের প্রধান লক্ষ্য।

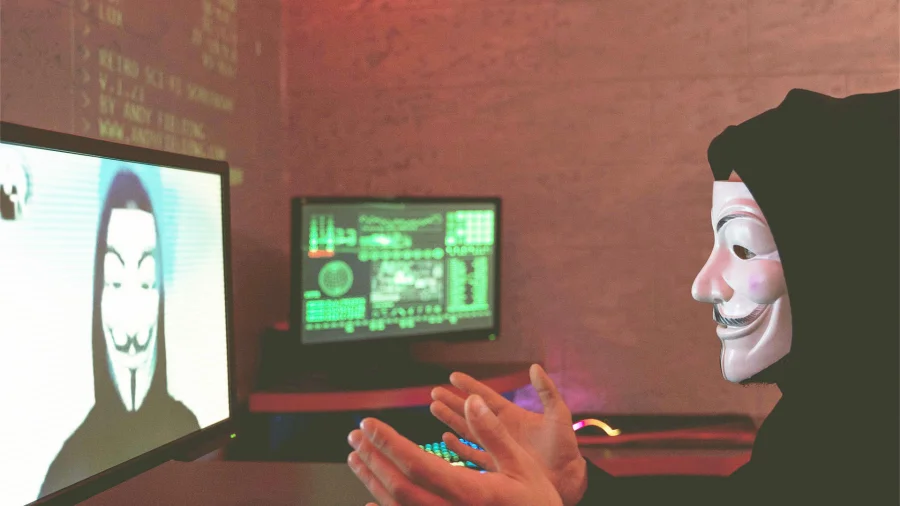
প্রথমে হ্যাকাররা ভুয়া কিংবা হ্যাক করা সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্ট ব্যবহার করে সম্ভাব্য ভুক্তভোগীদের সঙ্গে যোগাযোগ করে। এরপর জুম, মাইক্রোসফট টিমস ও গুগল মিটের নকল সংস্করণ ব্যবহার করে তাদের ভিডিও কলে অংশ নেওয়ার আমন্ত্রণ জানায়।

ভিডিও কলে যুক্ত হওয়ার পর আগে থেকেই রেকর্ড করা পরিচিত কোনো ব্যক্তির ভিডিও চালানো হয়। ফলে ভুক্তভোগীর কাছে পুরো বিষয়টি স্বাভাবিক ও বিশ্বাসযোগ্য মনে হয়। তবে কথোপকথনের সময় ইচ্ছাকৃতভাবে অডিওতে সমস্যা তৈরি করা হয়।

একপর্যায়ে ভুক্তভোগীর স্ক্রিনে একটি বার্তা ভেসে ওঠে। সেখানে অডিও সমস্যা সমাধানের জন্য একটি লিংকে ক্লিক করতে বলা হয়। কিন্তু ওই লিংকে ক্লিক করলেই ডিভাইসে ম্যালওয়্যার বা ক্ষতিকর সফটওয়্যার ডাউনলোড হয়ে যায়।

এর মাধ্যমে হ্যাকাররা যোগাযোগের তালিকা ও বিভিন্ন অ্যাপে প্রবেশের সুযোগ পায়। ফলে নতুন ব্যক্তিদেরও একই প্রতারণার ফাঁদে ফেলার সুযোগ তৈরি হয়।

মার্কিন কর্তৃপক্ষের দাবি, হ্যাকাররা গোপনে এসব ভিডিও কল রেকর্ড করে রাখে। পরে সেই রেকর্ডিং ব্যবহার করেই নতুন ভুক্তভোগীদের সঙ্গে প্রতারণা চালায়।
Tag :

Write Your Comment

Your email address will not be published. Required fields are marked *

Save Your Email and Others Information

ভুয়া ভিডিও কলের ফাঁদে ফেলে ৪০ কোটি ডলার চুরি

প্রকাশিত সময় : ১০:৩৯:০১ পূর্বাহ্ন, শুক্রবার, ১৩ নভেম্বর ২০২৬

ভুয়া ভিডিও কলের মাধ্যমে মানুষের পরিচয় চুরি করে ৪০ কোটি ডলারেরও বেশি মূল্যের ক্রিপ্টোকারেন্সি হাতিয়ে নিয়েছে উত্তর কোরিয়ার রাষ্ট্রীয় মদদপুষ্ট হ্যাকাররা। এমনটাই জানিয়েছে যুক্তরাষ্ট্রের আইনশৃঙ্খলা রক্ষাকারী বাহিনী। খবর বিবিসির।

মার্কিন কেন্দ্রীয় তদন্ত সংস্থা এফবিআইয়ের তথ্য অনুযায়ী, গত ১৮ মাসে ‘ফেসস্টিলার’ নামে পরিচিত এই প্রতারণার শিকার হয়েছেন ৯০০ জনেরও বেশি মানুষ।

এফবিআইয়ের সাইবার বিভাগের পরিচালক ব্রেট লেদারম্যান বলেন, ‘বড় পরিসরে ক্রিপ্টোকারেন্সি চুরির মাধ্যমে পাওয়া অর্থ উত্তর কোরিয়ার সরকার তাদের অবৈধ অস্ত্র কর্মসূচিতে ব্যবহার করে আসছে। সাম্প্রতিক বছরগুলোতে তারা এভাবে শত শত কোটি ডলারের ক্রিপ্টোকারেন্সি চুরি করেছে।’

এর মাত্র এক সপ্তাহ আগে বিশ্বের বৃহত্তম ক্রিপ্টো এক্সচেঞ্জ বাইন্যান্স জানায়, ভুয়া চাকরির সাক্ষাৎকারের ফাঁদে ফেলে হ্যাকাররা প্রতিষ্ঠানটির কাছ থেকে রেকর্ড ৬৩০ কোটি ডলারের ক্রিপ্টোকারেন্সি চুরি করেছে।

যুক্তরাষ্ট্রের আইনশৃঙ্খলা রক্ষাকারী সংস্থাগুলোর দাবি, ওই সাইবার হামলার পেছনেও উত্তর কোরিয়াসংশ্লিষ্ট হ্যাকাররা ছিল। তবে পিয়ংইয়ং এই অভিযোগ অস্বীকার করেছে।

মার্কিন এফবিআই ও বিচার বিভাগের তথ্য অনুযায়ী, ফেসস্টিলার চক্র মূলত ক্রিপ্টোকারেন্সি ও ওয়েব খাতের সঙ্গে যুক্ত ব্যক্তিদের লক্ষ্য করে হামলা চালাচ্ছে। বিশেষ করে ওপেন সোর্স সফটওয়্যার তৈরি ও রক্ষণাবেক্ষণের কাজে নিয়োজিত ব্যক্তিরা তাদের প্রধান লক্ষ্য।

প্রথমে হ্যাকাররা ভুয়া কিংবা হ্যাক করা সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্ট ব্যবহার করে সম্ভাব্য ভুক্তভোগীদের সঙ্গে যোগাযোগ করে। এরপর জুম, মাইক্রোসফট টিমস ও গুগল মিটের নকল সংস্করণ ব্যবহার করে তাদের ভিডিও কলে অংশ নেওয়ার আমন্ত্রণ জানায়।

ভিডিও কলে যুক্ত হওয়ার পর আগে থেকেই রেকর্ড করা পরিচিত কোনো ব্যক্তির ভিডিও চালানো হয়। ফলে ভুক্তভোগীর কাছে পুরো বিষয়টি স্বাভাবিক ও বিশ্বাসযোগ্য মনে হয়। তবে কথোপকথনের সময় ইচ্ছাকৃতভাবে অডিওতে সমস্যা তৈরি করা হয়।

একপর্যায়ে ভুক্তভোগীর স্ক্রিনে একটি বার্তা ভেসে ওঠে। সেখানে অডিও সমস্যা সমাধানের জন্য একটি লিংকে ক্লিক করতে বলা হয়। কিন্তু ওই লিংকে ক্লিক করলেই ডিভাইসে ম্যালওয়্যার বা ক্ষতিকর সফটওয়্যার ডাউনলোড হয়ে যায়।

এর মাধ্যমে হ্যাকাররা যোগাযোগের তালিকা ও বিভিন্ন অ্যাপে প্রবেশের সুযোগ পায়। ফলে নতুন ব্যক্তিদেরও একই প্রতারণার ফাঁদে ফেলার সুযোগ তৈরি হয়।

মার্কিন কর্তৃপক্ষের দাবি, হ্যাকাররা গোপনে এসব ভিডিও কল রেকর্ড করে রাখে। পরে সেই রেকর্ডিং ব্যবহার করেই নতুন ভুক্তভোগীদের সঙ্গে প্রতারণা চালায়।